Tu CISO On-Demand
Governance y riesgo cyber, sin los costes de un CISO interno


Tu CISO On-Demand
Governance y riesgo cyber, sin los costes de un CISO interno
Con el servicio vCISO de ISGroup simplificas la gestión de la seguridad informática de tu organización.
Nuestro Virtual Chief Information Security Officer (vCISO) aporta dirección estratégica y táctica para evaluar los riesgos, definir prioridades y coordinar las medidas de seguridad.
Protege la información con un sistema de gestión de la seguridad
Refuerza la resiliencia y la seguridad de las infraestructuras digitales
Protege los derechos fundamentales y la privacidad
El CISO virtual de ISGroup es un profesional de la ciberseguridad experto y cualificado que proporciona el mismo nivel de competencia y orientación que un CISO interno.
Contarás con un experto dedicado que supervisa, identifica y resuelve vulnerabilidades, reforzando continuamente tu seguridad digital sin sobrecargar tus recursos internos.
El servicio vCISO ayuda a estructurar la seguridad empresarial y a responder a las amenazas según prioridades de riesgo.
Expertos Especializados
Acceso a un equipo de expertos altamente cualificados y especializados en seguridad informática a tu completa disposición.
Enfoque Estratégico
Desarrollo de una estrategia de seguridad a medida basada en análisis detallados y frameworks estándar del sector.
Actualizaciones Continuas
Monitorización constante de las amenazas emergentes y las normativas, con actualizaciones continuas para mantener tu organización protegida.
Nuestro servicio vCISO ayuda a gestionar la seguridad de tu organización de forma estructurada y proactiva.
El enfoque se basa en prácticas reconocidas para evaluar las áreas relevantes y seguir las acciones de mejora en el tiempo.
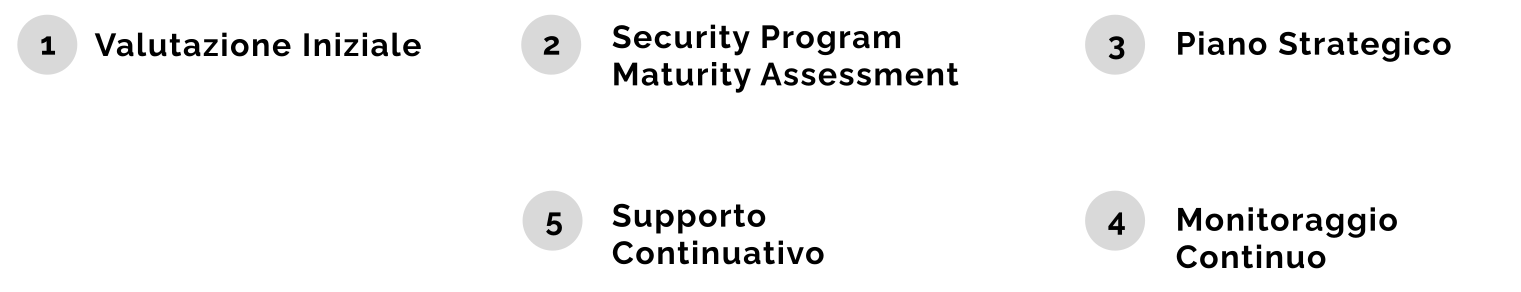
Evaluación Inicial
El objetivo es identificar las áreas de vulnerabilidad y comprender la postura actual de la seguridad informática.
El proceso comienza con un análisis exhaustivo del estado actual de la Cyber Security de tu organización.
Este paso incluye la evaluación de las infraestructuras existentes, las políticas de seguridad, las prácticas operativas y los niveles de concienciación del personal.
Security Program Maturity Assessment
Esto nos permite identificar las áreas que necesitan mejoras y establecer un punto de referencia para el progreso futuro.
Utilizamos el framework NIST para evaluar la madurez de tu programa de seguridad.
Esta evaluación rigurosa y estandarizada mide la eficacia de tus prácticas de seguridad actuales y determina cuán avanzados están tus controles de seguridad respecto a los estándares del sector.
Plan Estratégico
Cada acción está detallada con objetivos claros, plazos definidos y recursos necesarios para su implementación.
Desarrollamos un plan estratégico a medida basado en los resultados del Security Program Maturity Assessment.
Este plan incluye acciones correctivas específicas y prioritarias, diseñadas para cubrir las brechas identificadas y mejorar tu postura de seguridad general.
Monitorización Continua
Esta monitorización continua permite adaptar las estrategias ante nuevas amenazas y mantener actualizado el programa de seguridad.
La seguridad informática es un campo en constante evolución.
Por eso, nuestro vCISO realiza una revisión periódica del plan estratégico y de los progresos alcanzados hacia los objetivos establecidos.
Soporte Continuado
Este enfoque proactivo ayuda a mantener y mejorar el nivel de seguridad informática a lo largo del tiempo.
Ofrecemos consultoría y asistencia continua para ayudar a tu organización a adaptarse a las nuevas amenazas y a las normativas en evolución.
Nuestro soporte incluye actualizaciones periódicas, formación del personal, revisión de las políticas de seguridad y asistencia en la implementación de nuevas tecnologías y prácticas.
El virtual CISO (vCISO) es un responsable de seguridad informática externo que ayuda a la organización a tomar decisiones sólidas sobre prioridades, controles e inversiones, estableciendo una governance de la seguridad informática eficaz.
Trabaja de forma flexible y continuada (también en remoto), aportando competencias senior propias de un CISO externo y acompañando a IT y dirección en las decisiones estratégicas y operativas.
Es la elección adecuada cuando la seguridad debe convertirse en un proceso continuo (no una actividad puntual) y se necesita una guía que coordine prioridades, roles y decisiones junto a IT y dirección.
Con el servicio de virtual CISO de ISGroup tienes un punto de referencia claro que coordina decisiones, prioridades y controles, aportando método y continuidad a la gestión de la seguridad.
Sin una dirección clara, la seguridad tiende a volverse reactiva: se actúa cuando algo ocurre, en lugar de prevenirlo. Esto aumenta la exposición a incidentes, paradas operativas y problemas de cumplimiento.
Confiar en un virtual CISO de ISGroup significa prevenir estas problemáticas antes de que se conviertan en incidentes, protegiendo la continuidad operativa, la reputación y los resultados empresariales.
El servicio de virtual CISO de ISGroup integra estrategia, compliance y operativa en un único recorrido estructurado. A través de un enfoque metodológico basado en frameworks reconocidos (como NIST), analizamos el nivel de madurez de la seguridad, definimos una hoja de ruta concreta y monitorizamos los resultados a lo largo del tiempo. Nuestro equipo certificado acompaña a dirección e IT con experiencia consolidada, con soporte continuado y decisiones basadas en prioridades reales de riesgo.
Nuestro servicio vCISO ofrece un enfoque integrado y proactivo a la gestión de la seguridad informática, asegurando que tu organización esté siempre un paso por delante de las amenazas.
Evalúa y Mejora la Seguridad
Nuestro vCISO analiza en detalle el estado actual de tu seguridad informática, identificando vulnerabilidades y puntos débiles. A continuación, desarrolla e implementa planes específicos para mejorar continuamente tu defensa frente a las amenazas informáticas.
Estrategia y Governance
Utilizando frameworks reconocidos como NIST, el vCISO elabora estrategias de seguridad eficaces y a medida para tu organización. Estas estrategias alinean las políticas de seguridad con prácticas reconocidas y con las necesidades específicas de tu empresa.
Soporte Continuado
El vCISO proporciona consultoría continua y monitorización constante, permitiendo a tu organización adaptarse rápidamente a las nuevas amenazas y a las normativas en evolución. Este soporte continuado ayuda a mantener actualizadas las medidas y la capacidad de respuesta.
Coordinación con la Dirección
Trabajando en estrecha colaboración con los directivos, el vCISO alinea las estrategias de seguridad con los objetivos empresariales, para que la seguridad informática apoye los objetivos de tu organización. Esta figura aporta competencias avanzadas y una amplia experiencia en seguridad informática, ayudando a tu empresa a alcanzar y mantener elevados estándares de seguridad.
Si tu organización duda sobre si contratar o no un vCISO, considera detenidamente los riesgos de no contar con esta figura.
Experiencia y competencia
Los vCISO son expertos en seguridad informática con una amplia experiencia en distintos sectores, aportando conocimientos especializados para identificar vulnerabilidades y desarrollar estrategias de ciberseguridad eficaces.
Coste-eficiencia
Frente a la contratación de un CISO a tiempo completo, el vCISO ofrece una solución más económica, con la posibilidad de contratarse a tiempo parcial o por contrato.
Flexibilidad y escalabilidad
El vCISO ofrece flexibilidad para adaptar los recursos de seguridad informática a las necesidades cambiantes de la organización, permitiendo gestionar proyectos específicos de mayor complejidad.
Perspectiva objetiva
Al ser externo a la organización, el vCISO ofrece una visión imparcial de las prácticas de seguridad, proporcionando recomendaciones objetivas para mejorar el estado de seguridad general.
Concentración en las competencias principales
Las organizaciones pueden centrarse en sus competencias principales mientras se benefician de las competencias especializadas del vCISO para gestionar los retos de seguridad.
Acceso a redes y recursos
El vCISO posee sólidas redes de contactos en el sector de la ciberseguridad, ofreciendo acceso a recursos adicionales en materia de cybersecurity para la organización.
En resumen, el vCISO ayuda a evaluar y reducir los riesgos informáticos y a coordinar las prioridades de seguridad con una fórmula flexible.
El virtual CISO (vCISO) desempeña un papel central en la adaptación a las principales normativas y estándares de compliance en ciberseguridad. No se limita a la gestión operativa, sino que estructura procesos, responsabilidades y controles coherentes con los requisitos normativos.
El servicio de virtual CISO de ISGroup integra cumplimiento normativo y estrategia empresarial, transformando las obligaciones regulatorias en un recorrido estructurado de mejora continua.
vCISO de ISGroup: fiabilidad, experiencia y liderazgo a tu disposición para proteger cada aspecto de tu empresa frente a las amenazas digitales.
El Virtual Chief Information Security Officer (vCISO) no es solo una opción ventajosa, sino que se vuelve esencial para las organizaciones en el actual panorama (caótico) de la seguridad informática.
Su presencia aporta una guía experta y especializada para proteger los datos y sistemas empresariales, sin las cargas financieras de un CISO a tiempo completo. La flexibilidad y la capacidad de adaptación del vCISO permiten a las empresas afrontar de forma eficaz los retos siempre cambiantes de la cybersecurity, mientras que su objetividad ofrece una visión clara e imparcial de las prácticas de seguridad.
En un contexto donde las amenazas informáticas evolucionan constantemente, un vCISO puede coordinar las prioridades para apoyar la seguridad y la continuidad de las operaciones empresariales.
Un Virtual CISO, o vCISO, es una figura externa que acompaña a la dirección y a IT en el gobierno de la ciberseguridad. El servicio apoya la evaluación de riesgos, la definición de prioridades y la coordinación del programa de seguridad. No sustituye al equipo IT ni realiza las actividades técnicas especializadas, que permanecen separadas.
El vCISO no sustituye al equipo IT: acompaña a la dirección y a los responsables técnicos para establecer prioridades, responsabilidades y un recorrido de mejora. Frente a un CISO interno cambia el modelo de prestación y el alcance se define contractualmente. Las actividades técnicas especializadas permanecen separadas y se asignan a los responsables previstos.
Antes de iniciar el servicio se acuerdan objetivos, alcance, frecuencia del soporte, responsabilidades y resultados esperados. Sobre esta base se establece una hoja de ruta y se gobierna su avance a lo largo del tiempo. La propuesta también especifica qué actividades forman parte del servicio vCISO y cuáles requieren servicios técnicos especializados separados.
El servicio Virtual CISO es adecuado para una pyme cuando necesita una guía continuada para coordinar dirección e IT, establecer prioridades y gobernar un recorrido de mejora. La evaluación se realiza en la conversación inicial.
Virtual CISO es un servicio continuado de gobernanza: ISGroup acompaña a dirección e IT, establece una hoja de ruta y gobierna su avance. La cuota refleja la frecuencia del apoyo y el trabajo de coordinación; los assessments y las actividades técnicas especializadas siguen siendo servicios separados.
Un encargo vCISO acompaña a lo largo del tiempo la ejecución de la hoja de ruta de seguridad. El periodo inicial pone en marcha prioridades y responsabilidades; después, los avances se gobiernan con la frecuencia de apoyo prevista por el servicio.
Las intervenciones técnicas sobre incidentes y brechas, como análisis forense, contención y remediación, son actividades especializadas distintas del servicio vCISO. Si el vCISO participa en la gestión de un incidente y de qué modo se define en el alcance contractual, junto con las responsabilidades de dirección, IT y proveedores técnicos.
Da forma a tus prioridades de seguridad con una propuesta a medida